A. Protecció del Login i Control d’Accés
- Canvi de la URL d’accés per defecte: Modificar la ruta per defecte (
/wp-admino/wp-login.php) a una d’oculta (ex:/acces-segur-2026) mitjançant un plugin com WPS Hide Login.- Captura necessària: Formulari de configuració del plugin on es vegi la nova URL i captura de l’error 404 en intentar accedir a
/wp-admin.
- Captura necessària: Formulari de configuració del plugin on es vegi la nova URL i captura de l’error 404 en intentar accedir a
- Doble Factor d’Autenticació (2FA): Obligatori per a usuaris amb rols d’administrador usant aplicacions com Google Authenticator o Authy (mitjançant plugins com Two Factor o iThemes Security).
- Captura necessària: Pàgina de login de WordPress demanant el codi temporal TOTP de 6 dígits i la configuració del codi QR al perfil d’usuari.
- Limitació d’intents d’inici de sessió (Limit Login Attempts): Bloquejar adreces IP desprès de 3 o 5 intents fallits de contrasenya per prevenir atacs de força bruta.
- Captura necessària: Panell de bloquejos de l’IP o el missatge d’avís de “Too many failed login attempts” al panell d’accés.
B. Gestió de Rols i Principi del Mínim Privilegi
- Canvi de l’usuari
adminper defecte: Crear un nou usuari administrador amb nom personalitzat i eliminar l’usuariadminoriginal.- Captura necessària: Taula d’usuaris (
wp-admin/users.php) on es vegin els rols assignats i cap usuari amb el nom “admin”.
- Captura necessària: Taula d’usuaris (
- Assignació rigorosa de rols: Demostrar que els redactors o col·laboradors tenen rols limitats (Editors, Autors o Col·laboradors) i no d’Administrador.
- Captura necessària: Formulari d’edició d’usuari mostrant el rol assignat.
C. Securització a Nivell de Fitxers i Servidor (.htaccess / wp-config.php)
- Desactivar l’edició de fitxers des del panell: Afegir la línia
define('DISALLOW_FILE_EDIT', true);al fitxerwp-config.phpper evitar que un atacant modifiqui el codi de temes o plugins des de la web.- Captura necessària: Snippet de codi dins de
wp-config.phpi captura del menú de WordPress (Aparença / Editors) desaparegut o bloquejat.
- Captura necessària: Snippet de codi dins de
- Protecció de fitxers sensibles via
.htaccess: Bloquejar l’accés directe awp-config.php,.htaccessi prevenir l’execució de fitxers PHP a la carpeta/wp-content/uploads/.- Captura necessària: Codi inserit al fitxer
.htaccessi pantalla de bloqueig (403 Forbidden) en intentar accedir directament des del navegador awp-config.php.
- Captura necessària: Codi inserit al fitxer
- Ocultar la versió de WordPress: Eliminar les etiquetes meta generator de les capçaleres HTML.
- Captura necessària: Codi font de la pàgina (
Ctrl + U) sense mostrar la versió exacta de WordPress.
- Captura necessària: Codi font de la pàgina (
D. Manteniment, Actualitzacions i Còpies de Seguretat
Captura necessària: Ajustos d’UpdraftPlus mostrant la destinació remota i l’historial de còpies generades amb data i hora.
Política d’Actualitzacions: Activar actualitzacions automàtiques per a actualitzacions de seguretat del nucli, temes i plugins.
Captura necessària: Panell d’actualitzacions de WordPress amb les opcions automàtiques marcades.
Còpies de Seguretat Automàtiques (Backups): Programació de còpies de seguretat periòdiques (base de dades i arxius) emmagatzemades fora del servidor (ex: Google Drive o Dropbox) usant plugins com UpdraftPlus.
Raons principals per instal·lar un plugin de seguretat
- Protecció contra atacs de força bruta: Bloqueja automàticament els intents repetits i no autoritzats d’inici de sessió abans que puguin endevinar les credencials.
- Tallafocs en temps real (Firewall): Filtra el trànsit entrant per aturar peticions malicioses, bots i ciberatacs comuns (com injecció SQL o scripts entre llocs) abans que arribin a la base de dades.
- Escaneig de codi maliciós i malware: Analitza periòdicament els arxius del sistema i la base de dades per detectar alteracions sospitoses, arxius infectats o vulnerabilitats en altres plugins.
- Monitorització d’integritat de fitxers: T’alerta immediatament si algun fitxer central del sistema ha estat modificat o eliminat sense el teu consentiment.
- Autenticació de dos factors (2FA): Afegeix una capa extra de verificació en requerir un codi des del teu telèfon mòbil per poder iniciar sessió com a administrador.
- Bloqueig per IP i geolocalització: Permet restringir l’accés des d’adreces IP sospitoses o regions geogràfiques des d’on no esperes trànsit legítim.
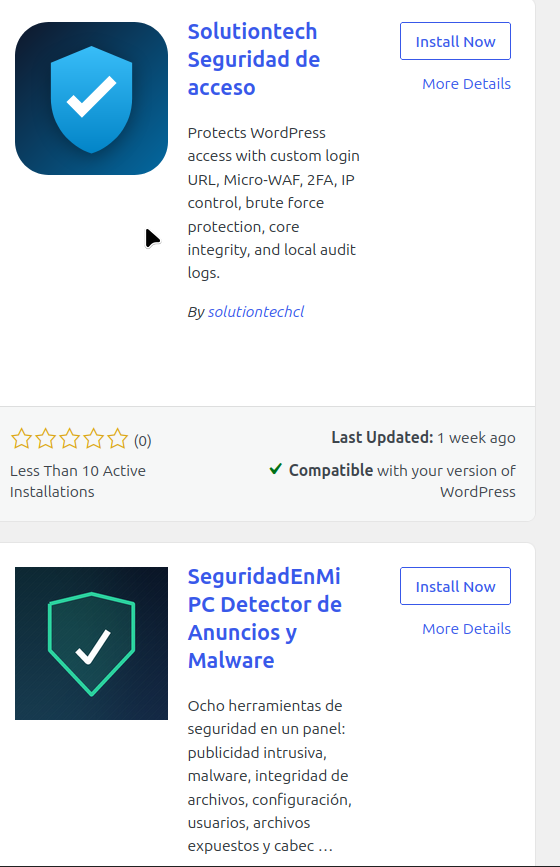
instal·lar plugins
clickeu a la part dalt a l’esquerra
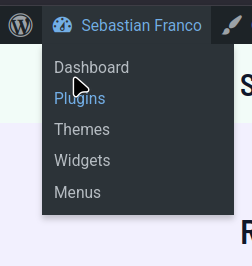
clickees “PLUGINS”
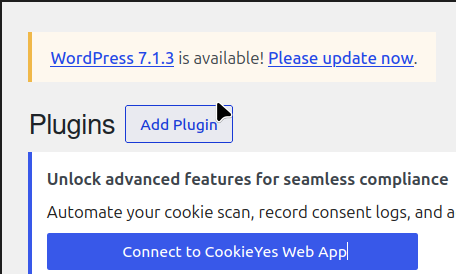
clickees “afegir plugins”
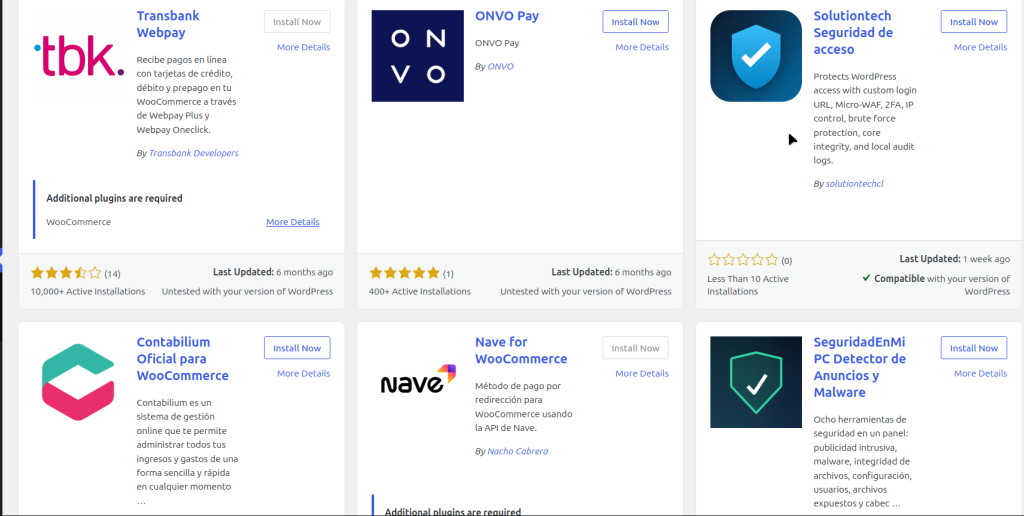
i instal·les els plugins que vulguis
